

















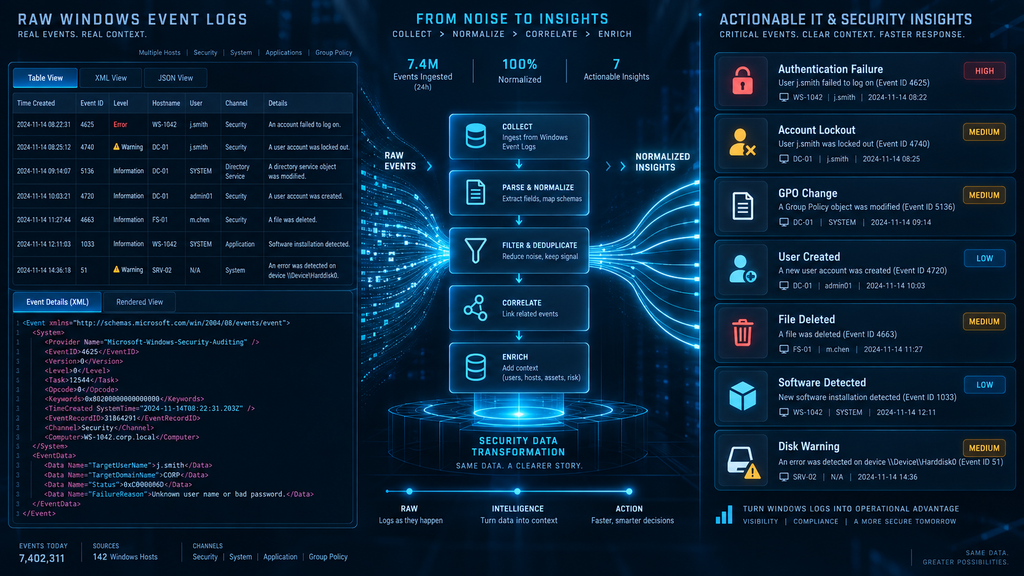
Administrar un entorno Microsoft Windows implica convivir a diario con una enorme cantidad de información.
Active Directory registra autenticaciones, cambios de usuarios, modificaciones de grupos, bloqueos de cuentas y operaciones administrativas. Los controladores de dominio generan eventos constantemente. Los servidores de ficheros registran accesos y modificaciones. Las estaciones de trabajo contienen información sobre hardware, software, almacenamiento, sesiones, actualizaciones, administradores locales y configuración.
La información existe.
El verdadero problema es convertirla en algo útil.
Windows Event Viewer puede contener exactamente el evento que necesitamos investigar, pero encontrarlo, interpretarlo, correlacionarlo con otros sistemas y explicar qué ha ocurrido no siempre es inmediato.
Audittractor nace precisamente para resolver ese problema.
Audittractor es una plataforma desarrollada por RYZER.ES que centraliza información procedente del ecosistema Windows y la transforma en una interfaz mucho más comprensible para administradores de sistemas, departamentos IT y responsables de seguridad.
Su objetivo es sencillo de explicar:
Que un administrador no tenga que convertirse en experto en cientos de Event ID para saber qué está pasando en su infraestructura.
La plataforma combina en un mismo producto áreas que tradicionalmente terminan cubriéndose con varias herramientas diferentes:
auditoría de Active Directory, autenticaciones, GPO, File Servers, inventario de equipos y servidores, software, almacenamiento, sesiones, estado operativo e investigaciones de seguridad.
Y todo ello bajo una filosofía que consideramos especialmente importante:
aprovechar las capacidades que Windows ya incorpora en lugar de introducir innecesariamente nuevos componentes en cada equipo.
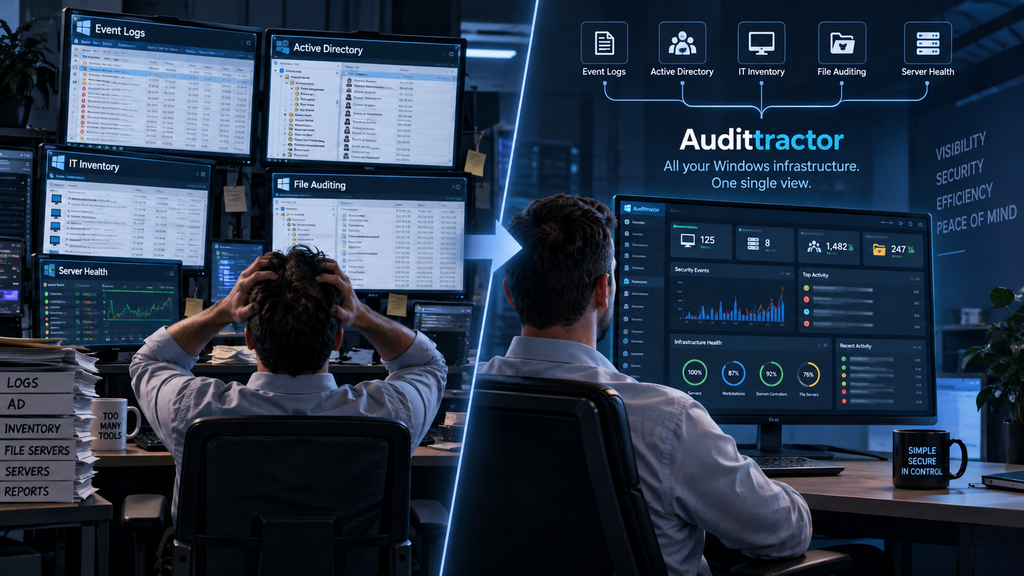
Del Event Viewer a información que realmente pueda utilizar un administrador
Windows registra una enorme cantidad de información de seguridad.
Por ejemplo, determinados eventos permiten conocer cuándo se produce un inicio de sesión satisfactorio, cuándo falla una autenticación, cuándo se bloquea una cuenta o qué cambios administrativos se están realizando.
Eventos tan conocidos como:
- 4624 para determinados inicios de sesión correctos.
- 4625 para intentos de autenticación fallidos.
- 4740 para bloqueos de cuentas.
- 4663 en determinados escenarios de auditoría de objetos y ficheros.
son extremadamente útiles.
Pero visualizar un Event ID aislado no siempre responde a las preguntas que realmente formula un departamento IT:
¿Qué usuario ha fallado?
¿Desde qué equipo?
¿Contra qué servidor?
¿Se ha repetido muchas veces?
¿La cuenta terminó bloqueándose?
¿Puede tratarse de una contraseña antigua almacenada en algún servicio, tarea o dispositivo?
¿Es un comportamiento habitual o merece una investigación?
Audittractor parte de esos eventos y los presenta en una capa mucho más cercana al lenguaje diario de un administrador.
En lugar de limitarse a mostrar registros en bruto, la idea es proporcionar contexto.
Porque registrar eventos es importante.
Entenderlos lo es todavía más.
¿Qué es exactamente Audittractor?
Audittractor es una plataforma centralizada para entornos Microsoft orientada a tres grandes objetivos:
auditar, inventariar e investigar.
La aplicación dispone de una consola web desde la que podemos consultar de forma centralizada información de Active Directory, equipos Windows y servidores.
Actualmente su arquitectura combina:
- una consola web ejecutada sobre IIS;
- PHP para la interfaz y parte de la lógica web;
- MariaDB como almacenamiento local;
- un Core compilado encargado de funciones sensibles y de recopilación;
- tareas centralizadas ejecutadas en el propio servidor Audittractor;
- tecnologías nativas de Windows para acceder a la información;
- y una GPO específica de Audittractor para preparar aquellas políticas de auditoría y administración remota que sean necesarias.
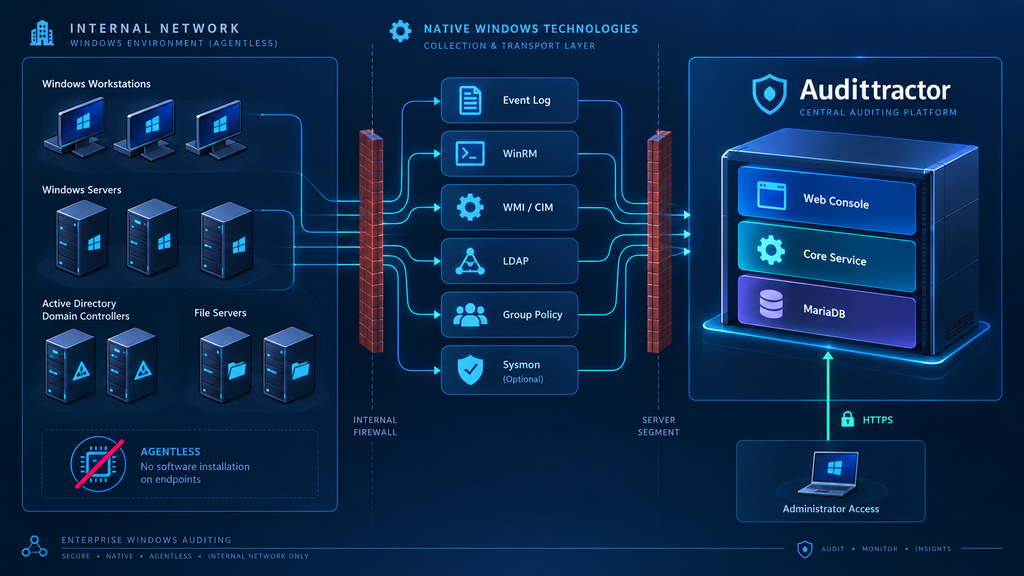
Una característica especialmente importante de la arquitectura actual es que Audittractor no instala un agente Audittractor permanente en cada workstation.
Los endpoints continúan utilizando tecnologías propias de Windows.
La inteligencia y la lógica del producto permanecen centralizadas.
Una arquitectura Agentless pensada para entornos Windows
En la versión actual de Audittractor hemos evolucionado la arquitectura hacia un modelo Agentless Native Core.
Esto significa que los equipos y estaciones de trabajo no necesitan ejecutar permanentemente:
- un servicio Audittractor;
- un agente Audittractor;
- una tarea programada Audittractor;
- ni collectors PowerShell persistentes pertenecientes al producto.
La recopilación utiliza, dependiendo de la función, tecnologías que ya forman parte del ecosistema Microsoft:
Windows Event Log, políticas avanzadas de auditoría, WMI, CIM, WinRM, LDAP, capacidades de administración remota, Group Policy y, opcionalmente, Sysmon.
La ventaja es importante.
Cuando incorporamos un nuevo equipo al dominio no necesitamos instalar otro software empresarial residente únicamente para que Audittractor pueda conocer información básica del sistema.
La infraestructura continúa funcionando con mecanismos estándar de Windows.
Una única consola para entender el entorno
Uno de nuestros objetivos durante el desarrollo ha sido evitar la sensación habitual de tener información dispersa entre múltiples consolas.
Audittractor organiza el entorno en áreas diferenciadas.
Entre ellas encontramos actualmente secciones relacionadas con:
Dashboard, Autenticación, File Servers, recursos compartidos, GPO, administradores, eventos, Auditoría AD, usuarios, equipos, servidores, software, almacenamiento y configuración.
Cada una responde a preguntas diferentes.
Auditoría de autenticaciones: saber quién intenta entrar, dónde y cómo
Uno de los módulos más útiles de Audittractor es el dedicado a autenticación.
Un intento de inicio de sesión fallido puede parecer un evento menor.
Pero cuando se repite decenas o cientos de veces puede indicar problemas muy distintos:
- un usuario escribiendo incorrectamente su contraseña;
- credenciales antiguas almacenadas;
- una unidad de red persistente;
- un servicio ejecutándose con una contraseña obsoleta;
- una tarea programada;
- una aplicación antigua;
- un dispositivo intentando utilizar credenciales que ya no son válidas;
- o un intento deliberado de autenticación.
Audittractor intenta convertir esos eventos en información sencilla de investigar.
La consola permite centralizar la actividad y consultar datos que ayudan a responder cuestiones como:
qué cuenta fue utilizada, desde dónde se produjo el intento, contra qué sistema y cuándo ocurrió.
Esto resulta especialmente útil para investigar bloqueos de cuentas, uno de esos problemas clásicos que pueden consumir una cantidad enorme de tiempo a un administrador.
Active Directory: saber qué está cambiando
Active Directory constituye una de las piezas más críticas de cualquier infraestructura Microsoft.
Y precisamente por eso debería existir visibilidad sobre los cambios que se producen.
Audittractor recopila y organiza información relacionada con operaciones sobre:
- usuarios;
- grupos;
- equipos;
- unidades organizativas;
- pertenencia a grupos;
- cuentas privilegiadas;
- políticas de grupo;
- cambios administrativos;
- y otros elementos relevantes del directorio.
El objetivo no consiste simplemente en almacenar que “ha ocurrido un evento”.
Queremos poder contestar preguntas más útiles:
¿Se ha creado un usuario?
¿Se ha eliminado?
¿Se ha deshabilitado una cuenta?
¿Alguien ha cambiado una contraseña?
¿Un usuario ha sido añadido a un grupo administrativo?
¿Ha cambiado una GPO?
¿Ha aparecido un nuevo administrador del dominio?
Este tipo de información es relevante tanto para el día a día de sistemas como para investigaciones posteriores a una incidencia.
Auditoría de GPO
Las Group Policy Objects son extraordinariamente potentes.
Una modificación aparentemente pequeña puede afectar a cientos o miles de equipos.
Por eso Audittractor incorpora funciones específicas para obtener visibilidad sobre las GPO y sobre determinados cambios realizados en ellas.
También analiza situaciones que pueden resultar interesantes desde el punto de vista operativo o de seguridad, como políticas sin vincular, configuraciones determinadas o estados que merecen revisión.
El objetivo es que las GPO dejen de ser exclusivamente algo que un administrador revisa abriendo manualmente Group Policy Management cuando aparece un problema.
Queremos que formen parte de la visibilidad habitual del entorno.
File Servers: saber qué ocurre con los datos compartidos
Los servidores de ficheros siguen siendo esenciales en multitud de empresas.
Departamentos completos dependen de carpetas compartidas donde se almacenan documentos administrativos, proyectos, contratos, ingeniería, documentación comercial o información interna.
Y cuando ocurre algo, las preguntas suelen ser siempre las mismas:
¿Quién ha borrado este fichero?
¿Quién ha modificado esos permisos?
¿Quién estaba accediendo a esa ubicación?
Audittractor aprovecha las capacidades de auditoría de objetos de Windows para centralizar determinados eventos de File Server y convertirlos en información más fácil de consultar.
Dependiendo de las políticas y ubicaciones que el cliente decida auditar, pueden investigarse acciones relacionadas con acceso, eliminación, modificación o permisos.
Es importante destacar un principio de diseño:
Audittractor no necesita leer el contenido de un documento para saber que Windows ha registrado una operación sobre él.
La aplicación trabaja con la información de auditoría generada por el sistema operativo.
Inventario IT: no sólo queremos saber qué ocurrió, también qué tenemos
Aquí aparece una de las diferencias conceptuales importantes de Audittractor.
No queremos desarrollar únicamente una aplicación de auditoría.
Queremos disponer de una imagen mucho más amplia del entorno.
Por eso Audittractor incorpora funciones de inventario.
Desde la consola podemos centralizar información de equipos y servidores relacionada con aspectos como:
- sistema operativo;
- versión y build;
- fabricante;
- modelo;
- número de serie;
- procesador;
- memoria;
- discos;
- capacidad y espacio disponible;
- interfaces de red;
- direcciones IP;
- direcciones MAC;
- software instalado;
- usuarios interactivos;
- administradores locales;
- actualizaciones;
- estado del sistema;
- información de virtualización;
- y otra información administrativa.
Esto permite utilizar la misma plataforma no sólo cuando ocurre una incidencia de seguridad, sino también durante tareas habituales de sistemas.
Inventario de software y control operativo
Conocer qué aplicaciones están instaladas en los equipos puede resultar tan importante como conocer sus características de hardware.
Audittractor mantiene información de software detectado y permite trabajar con conceptos como:
software nuevo, software eliminado, aplicaciones consideradas no permitidas, programas obligatorios que no aparecen instalados o versiones que pueden necesitar revisión.
Esto abre casos de uso muy interesantes.
Por ejemplo:
Una empresa puede determinar que determinados programas deben encontrarse instalados en todos los equipos gestionados.
Otra puede querer conocer rápidamente cuándo aparece por primera vez una determinada aplicación.
Y otra puede querer identificar programas que deberían revisarse desde el punto de vista corporativo.
El objetivo no es únicamente crear una lista infinita de aplicaciones.
Es utilizar el inventario como información útil.
Administradores locales: pequeños cambios con grandes implicaciones
Una de las situaciones que merece especial atención en cualquier organización es la aparición de nuevos administradores locales.
Una cuenta añadida al grupo Administrators de una estación puede cambiar considerablemente el nivel de acceso sobre ese equipo.
Audittractor contempla este tipo de información dentro de las investigaciones y elementos susceptibles de revisión.
De este modo, el administrador puede detectar cambios que de otra manera podrían pasar desapercibidos.
Almacenamiento y capacidad
Una herramienta de infraestructura también debe ayudar a prevenir problemas operativos.
Audittractor mantiene información de capacidad de almacenamiento y puede utilizarla para identificar sistemas cuyo espacio libre necesita atención.
Un servidor crítico no tiene por qué estar sufriendo un ataque para provocar una incidencia grave.
A veces simplemente se está quedando sin espacio.
Centralizar esta información permite detectar el problema antes de que termine convirtiéndose en una interrupción de servicio.
Reinicios pendientes y actualizaciones
Otro ejemplo de información pequeña pero extraordinariamente útil.
En entornos con decenas o cientos de equipos es habitual encontrarse máquinas pendientes de reinicio después de determinados cambios o actualizaciones.
Audittractor incorpora información relacionada con reinicios pendientes y con el estado de actualizaciones tanto de estaciones como de servidores.
No sustituye las plataformas dedicadas de patch management.
Ese no es el objetivo.
Pero sí proporciona visibilidad adicional para que un administrador pueda detectar sistemas que merecen atención.
Salud de Active Directory: pasar de recoger eventos a recomendar investigaciones
Una de las áreas en las que queremos seguir haciendo crecer Audittractor es precisamente esta.
No todo debería requerir que el administrador sepa qué buscar.
La plataforma incorpora diferentes indicadores e investigaciones destinadas a llamar la atención sobre situaciones concretas.
Entre la información que actualmente puede analizar encontramos aspectos relacionados con:
- antigüedad de determinadas credenciales críticas;
- usuarios privilegiados;
- configuraciones de delegación que merecen revisión;
- errores de replicación de Active Directory;
- disponibilidad de roles FSMO;
- GPO en determinadas situaciones;
- protocolos potencialmente inseguros;
- actualizaciones pendientes;
- cuentas inactivas;
- usuarios cuya contraseña no caduca;
- equipos sin determinada información de BitLocker;
- nuevos administradores;
- software;
- File Servers;
- almacenamiento;
- y otros indicadores.
Este concepto es fundamental para nosotros.
Audittractor no debe limitarse a decir “aquí tienes millones de eventos”.
Debe intentar decir:
“Esto merece que le eches un vistazo.”
De millones de registros a investigaciones concretas
Los administradores ya tienen suficientes consolas.
No queríamos crear otra en la que aparecieran simplemente filas y filas de logs.
Audittractor pretende funcionar como una capa intermedia entre la complejidad técnica de Windows y las preguntas reales de un departamento IT.
Imaginemos algunos escenarios.
“Un usuario se bloquea varias veces al día”
En lugar de empezar recorriendo manualmente registros de seguridad de diferentes controladores de dominio, Audittractor permite centralizar la actividad de autenticación y utilizarla como punto de partida para localizar el origen.
“Alguien fue añadido a Domain Admins”
La pertenencia a grupos privilegiados es un cambio suficientemente importante como para merecer visibilidad.
“Ha desaparecido un fichero del servidor”
Si la auditoría adecuada estaba configurada sobre esa ubicación, los eventos generados por Windows pueden ayudar a reconstruir qué ocurrió.
“Ha aparecido un programa que no conocíamos”
El inventario permite detectar software nuevo respecto a la información conocida anteriormente.
“Tenemos máquinas sin parchear o esperando reinicio”
Los indicadores operativos permiten detectar estos equipos desde la misma consola.
“Una GPO ha cambiado”
La plataforma proporciona visibilidad adicional sobre el entorno de políticas y sus modificaciones.
Son problemas completamente diferentes.
Pero todos comparten algo:
los datos necesarios para investigarlos ya existen dentro de la infraestructura.
Audittractor intenta conectarlos.
Sysmon: más visibilidad cuando realmente se necesita
Audittractor también puede integrarse con Microsoft Sysmon como componente opcional.
Sysmon forma parte de la conocida suite Sysinternals de Microsoft y permite generar telemetría adicional sobre determinados comportamientos del sistema.
No se instala porque sí.
Ni sustituye el registro de seguridad estándar de Windows.
Se utiliza cuando el nivel de visibilidad requerido justifica su utilización.
Esta distinción es importante porque nuestra filosofía consiste en recopilar información útil, no generar ruido innecesario.
WinRM, WMI, LDAP y tecnologías nativas de Windows
Cuando hablamos de una arquitectura agentless es lógico preguntarse:
Si no hay un agente Audittractor en el equipo, ¿cómo obtiene la información?
La respuesta está en las capacidades administrativas que Windows ya incorpora.
Audittractor utiliza, según la función, mecanismos como:
- Windows Remote Management;
- WMI/CIM;
- Windows Event Log;
- LDAP;
- políticas de auditoría;
- Group Policy;
- servicios de administración remota;
- y otros protocolos propios del ecosistema Microsoft.
Por supuesto, esto exige configuración.
Las comunicaciones deben estar correctamente permitidas en los firewalls del cliente.
Las cuentas utilizadas deben tener únicamente los permisos necesarios.
Y las reglas deben limitarse siempre que sea posible al servidor Audittractor y a los sistemas que debe gestionar.
Todo ello se encuentra documentado dentro de nuestras guías técnicas.
Una GPO Audittractor, pero utilizando capacidades propias de Windows
Audittractor necesita que Windows genere determinadas evidencias.
Si Windows no registra un evento, ninguna herramienta puede recuperarlo posteriormente por arte de magia.
Por ese motivo utilizamos una GPO Audittractor que prepara determinadas políticas de auditoría y administración necesarias para el funcionamiento del producto.
Es importante explicar exactamente qué significa esto.
No estamos introduciendo un mecanismo extraño dentro del dominio.
Group Policy es precisamente el sistema diseñado por Microsoft para administrar de forma centralizada la configuración de equipos y servidores de un dominio.
La GPO habilita configuraciones propias de Windows.
Entre ellas pueden encontrarse políticas avanzadas de auditoría, administración remota y reglas necesarias para que el servidor Audittractor pueda consultar la información.
Todo puede revisarse desde las herramientas administrativas normales de Microsoft.
Y todo queda documentado.
Seguridad de la cuenta de servicio
Audittractor utiliza una cuenta de servicio dedicada para determinadas operaciones remotas.
En nuestra documentación recomendamos utilizar una cuenta específica, por ejemplo:
svc_audittractor
La contraseña pertenece al cliente.
El cliente puede modificarla y rotarla cuando considere oportuno.
No necesita comunicar su contraseña a RYZER.ES.
En la arquitectura actual la credencial utilizada por el Core para autenticación de red se protege mediante DPAPI bajo el contexto SYSTEM.
Las tareas de recopilación centralizadas se ejecutan como SYSTEM y no necesitan almacenar directamente esa contraseña dentro de Task Scheduler.
Esto reduce la exposición de la credencial y permite mantener separada la identidad utilizada para ejecutar las tareas locales de la identidad que se emplea cuando es necesario autenticarse contra sistemas remotos.
HTTPS para proteger el acceso a la consola
La consola de Audittractor se ejecuta mediante IIS y recomendamos expresamente publicar el portal interno mediante HTTPS.
Aunque la aplicación vaya a utilizarse únicamente dentro de la red del cliente, las credenciales de acceso y la información visualizada merecen el mismo tratamiento que cualquier otro portal administrativo.
HTTPS protege las comunicaciones entre el navegador y el servidor, evitando transmitir sesiones o credenciales en claro por la red.
Una red interna no debe considerarse automáticamente una red segura.
Privacidad: los datos permanecen en la infraestructura del cliente
Este es otro de los principios fundamentales del producto.
Audittractor no necesita enviar la información de auditoría o inventario del cliente a una nube de RYZER para poder funcionar.
Los eventos de Windows se procesan dentro de la infraestructura.
La base de datos se encuentra en el entorno del cliente.
La consola se encuentra en el entorno del cliente.
El Core se encuentra en el entorno del cliente.
Durante su funcionamiento normal no necesitamos transmitir a servidores externos:
- eventos de seguridad;
- nombres de usuarios;
- direcciones IP;
- inventarios;
- nombres de equipos;
- rutas de ficheros;
- software instalado;
- ni información de actividad de empleados.
Incluso el sistema de licenciamiento está diseñado para poder trabajar mediante ficheros de licencia firmados.
Esto permite implantar Audittractor en organizaciones con políticas especialmente restrictivas respecto a comunicaciones externas.
Una herramienta de seguridad que también quiere ser una herramienta para Sistemas
Este punto es especialmente importante.
Audittractor no ha nacido exclusivamente pensando en un SOC.
Ha sido desarrollado desde la perspectiva de quien administra infraestructuras.
Porque muchas de las preguntas importantes no pertenecen exclusivamente a “ciberseguridad”.
¿Quién ha bloqueado esta cuenta?
¿De dónde vienen estos fallos de autenticación?
¿Qué versión de Windows tiene este ordenador?
¿Cuánto espacio queda en este servidor?
¿Qué software tiene instalado?
¿Quién es administrador local?
¿Hay reinicios pendientes?
¿Ha cambiado esta GPO?
¿Ha desaparecido un fichero?
¿Tenemos errores de replicación?
Son preguntas que recibe cualquier administrador.
Por eso Audittractor pretende ser útil tanto durante una investigación como durante una mañana normal de trabajo.
¿Audittractor es un SIEM?
No.
Y no queremos presentarlo como tal.
Una plataforma SIEM completa tiene un alcance mucho más amplio: firewalls, appliances de red, servicios cloud, aplicaciones, Linux, dispositivos, correlación entre múltiples fabricantes y enormes volúmenes de eventos.
Audittractor tiene un objetivo diferente.
Especializarse en proporcionar mucha visibilidad del ecosistema Windows y Active Directory de una forma accesible.
Eso hace que pueda complementar un SIEM.
Y en organizaciones que todavía no necesitan una plataforma SIEM completa, puede cubrir multitud de necesidades operativas y de auditoría sin obligarlas a empezar con una plataforma mucho más compleja.
¿Y frente a herramientas como ManageEngine ADAudit Plus?
Existen productos consolidados y muy potentes orientados a la auditoría de Active Directory y Windows.
ManageEngine ADAudit Plus es probablemente uno de los nombres más conocidos dentro de ese mercado.
Audittractor no pretende negar la madurez ni el enorme alcance de una plataforma con años de evolución.
Nuestro planteamiento es otro.
Estamos construyendo una alternativa especialmente enfocada en:
mantener la información dentro de la infraestructura, aprovechar mecanismos nativos de Windows, reducir componentes residentes en endpoints y combinar auditoría con inventario y visibilidad operativa en una misma consola.
Y queremos hacerlo con una interfaz que resulte especialmente cómoda para el administrador de sistemas.
No buscamos afirmar que Audittractor sustituye hoy cada función existente en todas las ediciones y módulos de herramientas mucho más veteranas.
Buscamos algo que consideramos más interesante:
resolver extremadamente bien los problemas cotidianos que hemos vivido administrando infraestructuras Windows reales.
¿Y frente a soluciones de inventario como OCS Inventory?
OCS Inventory NG es una referencia conocida en el mundo del inventario informático.
Audittractor tampoco nace como una copia de OCS.
Nuestro objetivo con el inventario es que forme parte de una visión mucho más amplia.
No queremos únicamente saber que un ordenador tiene determinada memoria, procesador o aplicación.
Queremos poder relacionar ese ordenador con:
- su estado;
- sus sesiones;
- su actividad;
- sus administradores;
- el software que aparece o desaparece;
- sus autenticaciones;
- los eventos que genera;
- su almacenamiento;
- su relación con Active Directory;
- y otras evidencias relevantes.
Es decir:
inventario contextualizado dentro de la infraestructura.
Event Viewer seguirá existiendo. Audittractor quiere hacer que no tengas que vivir dentro de él.
No tenemos nada contra Event Viewer.
De hecho, Audittractor depende precisamente de la enorme cantidad de información que Windows registra.
Event Viewer es una herramienta extraordinariamente potente.
Pero es una herramienta técnica de bajo nivel.
Nuestro propósito es construir una capa por encima.
Una capa que traduzca.
Que correlacione.
Que organice.
Que permita filtrar.
Que haga visible lo importante.
Y que reduzca el tiempo que transcurre entre:
“tenemos un problema”
y
“sabemos qué ha ocurrido”.
Información internacional y consola multilenguaje
Audittractor también incorpora soporte de interfaz para diferentes idiomas.
Actualmente la aplicación contempla múltiples traducciones de la interfaz, incluyendo español, inglés, francés, alemán, italiano, portugués y otros idiomas.
Esto facilita su utilización en organizaciones internacionales o en departamentos donde trabajan técnicos de diferentes nacionalidades.
¿Qué necesita una empresa para implantar Audittractor?
Aunque cada infraestructura debe revisarse individualmente, la arquitectura habitual es sencilla.
Se prepara un servidor Windows destinado a Audittractor.
Sobre él se instala la consola IIS/PHP, la base de datos MariaDB y el Core de Audittractor.
Posteriormente se configura la comunicación con Active Directory y con los sistemas Windows que vayan a ser gestionados.
En entornos de dominio se aplica la configuración necesaria mediante Group Policy.
También se crea la cuenta de servicio dedicada y se limitan sus permisos y comunicaciones.
Cuando existen firewalls entre redes o VLAN —por ejemplo FortiGate, SonicWall, Palo Alto o Check Point— deben configurarse únicamente los protocolos necesarios desde el servidor Audittractor hacia los equipos administrados.
No recomendamos abrir indiscriminadamente comunicaciones entre redes.
La documentación técnica de Audittractor incluye una matriz específica de puertos, protocolos, origen, destino y finalidad para facilitar este trabajo al departamento de networking.
¿Tiene impacto sobre los endpoints?
Uno de nuestros principales objetivos ha sido precisamente minimizarlo.
En la arquitectura actual los workstations no necesitan un agente Audittractor residente.
No instalamos en cada equipo una aplicación que deba estar ejecutándose permanentemente para enviar información a nuestros servidores.
Windows continúa realizando las tareas para las que ya fue diseñado:
- generar eventos;
- aplicar políticas;
- responder a consultas administrativas autorizadas;
- y proporcionar telemetría del propio sistema.
Audittractor centraliza esa información.
¿Puede utilizarse únicamente dentro de una red privada?
Sí.
De hecho, esa es precisamente una de las arquitecturas para las que está diseñado.
Audittractor puede trabajar en una infraestructura interna sin necesidad de exponer su consola públicamente en Internet.
La comunicación entre servidores y equipos se realiza dentro de las redes autorizadas por el cliente.
Y la consola puede mantenerse accesible exclusivamente desde las redes administrativas.
¿Qué tipo de empresa puede beneficiarse de Audittractor?
Prácticamente cualquier organización que utilice Active Directory y mantenga una infraestructura Windows puede encontrar casos de uso.
Pero consideramos especialmente interesantes entornos con:
- varios controladores de dominio;
- decenas o cientos de estaciones Windows;
- servidores de ficheros;
- varios administradores;
- necesidades de trazabilidad;
- equipos distribuidos entre diferentes sedes;
- políticas de seguridad;
- auditorías internas;
- necesidad de conocer cambios administrativos;
- o simplemente un departamento IT que quiere dejar de investigar problemas utilizando cinco consolas diferentes.
Audittractor también puede resultar especialmente interesante para proveedores de servicios IT que administran infraestructuras Microsoft y necesitan obtener una visión clara de un entorno.
Hemos intentado construir la herramienta que nos habría gustado tener
Audittractor no nació de una diapositiva comercial.
Nació de problemas reales de administración.
De buscar durante demasiado tiempo de dónde procedía un bloqueo de usuario.
De revisar eventos para averiguar quién había hecho un cambio.
De necesitar saber rápidamente qué software estaba instalado.
De comprobar discos servidor por servidor.
De intentar reconstruir qué había ocurrido en un File Server.
De abrir consolas diferentes para obtener piezas de una misma historia.
Y de pensar:
toda esta información ya existe. Debería ser mucho más sencillo verla.
Esa idea ha guiado buena parte del desarrollo.
Audittractor todavía está en fase de pruebas
Y queremos ser completamente transparentes con esto.
Audittractor todavía no se encuentra disponible para distribución general.
Actualmente continuamos trabajando en pruebas, validación, compatibilidad, seguridad, documentación y mejora del producto.
No existe en este momento una descarga pública.
No queremos distribuir una herramienta de estas características hasta estar convencidos de que cumple los estándares que esperamos de ella.
Esto no significa que no queramos enseñarla.
Al contrario.
Nos interesa especialmente hablar con departamentos IT y administradores de sistemas que trabajen diariamente con Active Directory y que puedan aportarnos casos de uso reales.
¿Quieres conocer Audittractor o valorar una prueba controlada?
Si eres administrador de sistemas, responsable IT, MSP o trabajas gestionando una infraestructura Microsoft y crees que Audittractor puede resultar interesante para tu organización, puedes ponerte en contacto con nosotros.
Podemos enseñarte el funcionamiento actual de la plataforma, explicar su arquitectura, revisar qué información podría obtener de vuestro entorno y estudiar la posibilidad de participar en una prueba controlada durante esta fase de validación.
Por el momento Audittractor no se distribuye de forma pública.
Preferimos avanzar de forma controlada, documentada y segura.
Audittractor acaba de empezar
Tenemos muchas ideas.
Más investigaciones.
Más correlación.
Más indicadores.
Más información útil.
Más automatización.
Más informes.
Más formas de convertir eventos técnicos en respuestas.
Pero la filosofía seguirá siendo la misma:
la infraestructura ya contiene una enorme cantidad de información.
Audittractor quiere hacerla comprensible.
Preguntas frecuentes sobre Audittractor
¿Qué es Audittractor?
Audittractor es una plataforma de RYZER.ES destinada a centralizar auditoría, inventario y determinada información de seguridad y operación de infraestructuras Microsoft Windows y Active Directory.
¿Audittractor necesita instalar un agente en todos los equipos?
La arquitectura actual es agentless respecto a componentes Audittractor en los endpoints. Utiliza diferentes capacidades nativas de Windows para recopilar la información necesaria.
¿Qué puede auditar Audittractor?
Entre otras áreas, puede proporcionar visibilidad sobre autenticaciones, Active Directory, GPO, determinados eventos de File Server, usuarios, grupos, equipos, administradores y actividad relevante de Windows, dependiendo de la configuración de auditoría aplicada.
¿Audittractor también hace inventario?
Sí. La plataforma recopila información de equipos y servidores, incluyendo hardware, sistema operativo, almacenamiento, red, software y otra información administrativa.
¿Los datos se envían a servidores externos?
La operación normal de Audittractor no requiere enviar el inventario ni los eventos de auditoría del cliente a una plataforma cloud de RYZER. La plataforma está diseñada para mantener esta información dentro de la infraestructura donde se instala.
¿Audittractor utiliza Sysmon?
Puede utilizar Microsoft Sysmon como fuente opcional de información adicional cuando el escenario lo requiere.
¿Es Audittractor un SIEM?
No. Audittractor está especializado fundamentalmente en infraestructura Windows, Active Directory, inventario y auditoría. Puede complementar otras soluciones de seguridad, pero no pretende sustituir una plataforma SIEM completa.
¿Es una alternativa a ManageEngine ADAudit Plus?
Audittractor comparte determinados casos de uso con herramientas de auditoría de Active Directory como ADAudit Plus, aunque ambos productos tienen alcances, arquitecturas, niveles de madurez y funcionalidades diferentes. Audittractor añade además una fuerte vertiente de inventario y operación del entorno Windows.
¿Es una alternativa a OCS Inventory?
Audittractor incorpora inventario de sistemas y software, pero no pretende replicar todas las funciones de OCS Inventory. Su inventario está integrado dentro de una plataforma que también incorpora auditoría de Active Directory, autenticaciones, File Servers e investigaciones.
¿Puedo descargar Audittractor?
Todavía no. Audittractor continúa en fase de pruebas y actualmente no se distribuye públicamente.
¿Puedo solicitar una demostración o participar en una prueba?
Sí. Los equipos IT interesados pueden ponerse en contacto con RYZER.ES mediante:
Analizaremos cada caso de forma individual durante esta fase de validación.